We have created a awesome theme
Far far away,behind the word mountains, far from the countries
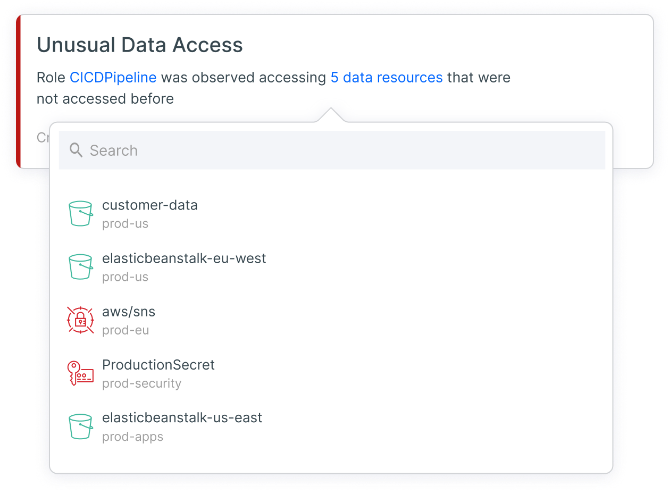
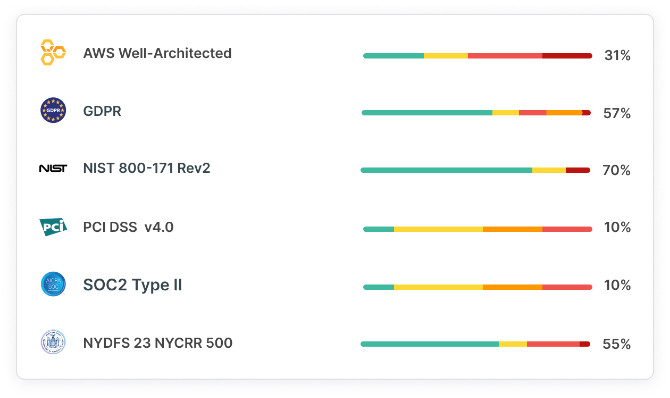
 솔루션 > 클라우드보안
|
||||||||||||

고객님은 안전거래를 위해 저희 홈페이지에서 가입한 구매안전(에스크로) 서비스를 이용 하실 수 있습니다.